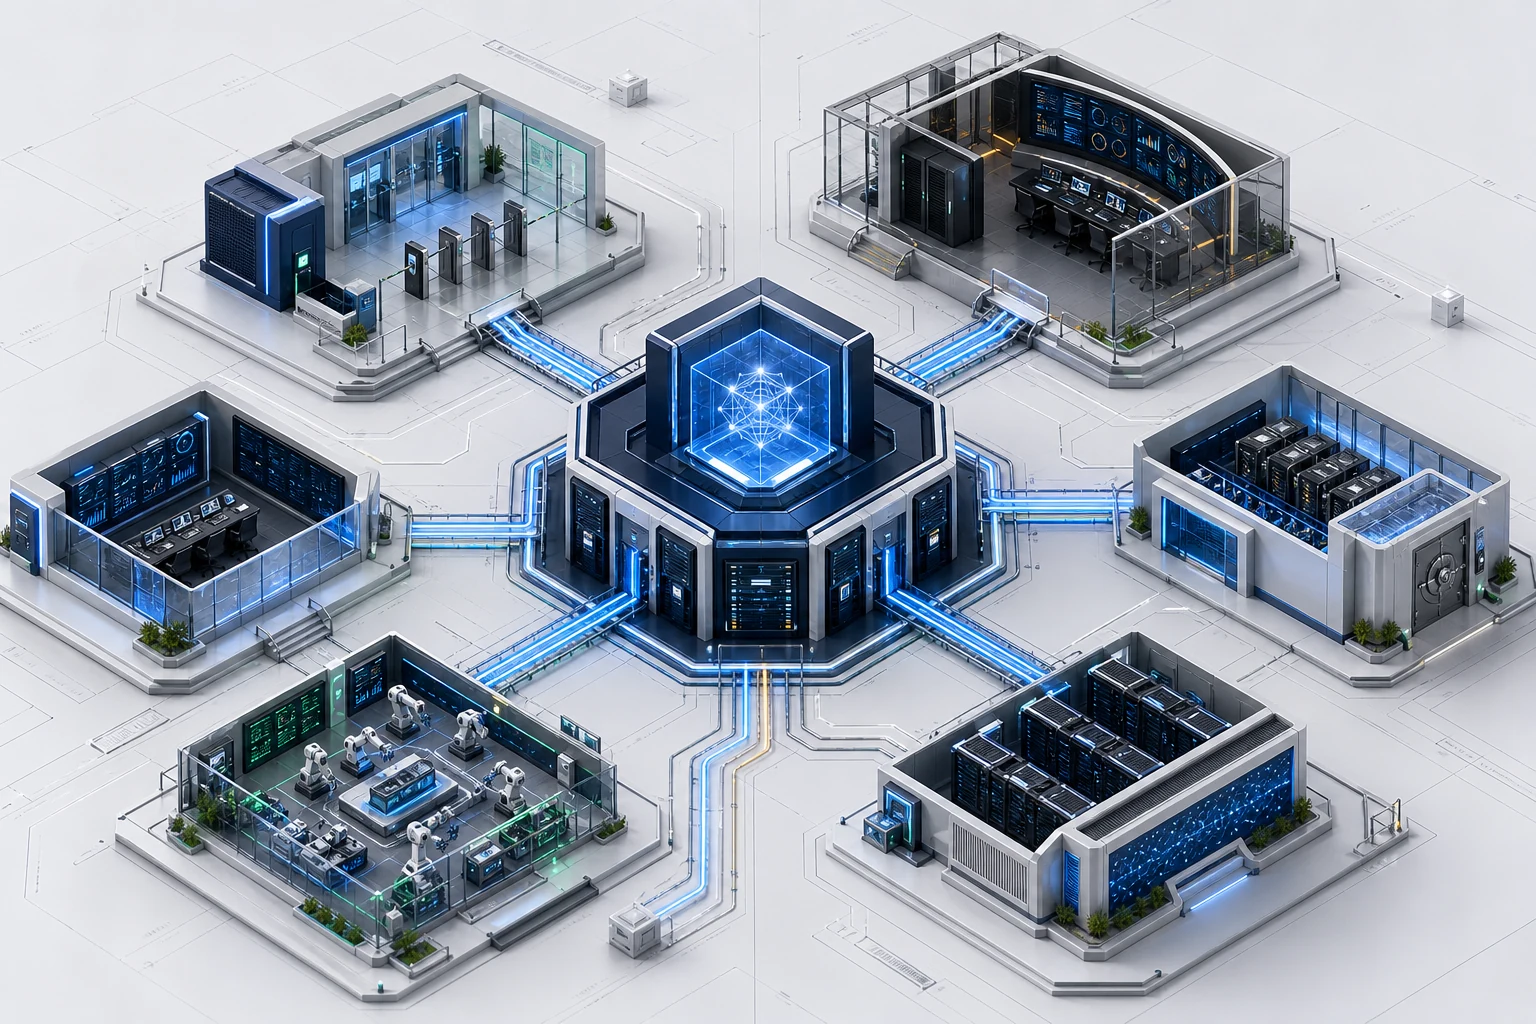
Fragmentiertes Wissen
Wichtige Informationen liegen verteilt in Dokumenten, Systemen, Fachbereichen und früheren Bewertungen.
PRIVATE KI FÜR GOVERNANCE, RISIKO UND COMPLIANCE
Gesteuerte Intelligenz. Gebaut für kritische Arbeit.
AKRITES überführt freigegebene Wissensbestände in strukturierte GRC-Arbeitsergebnisse, überwachte Agenten-Workflows und prüfbare Nachweise innerhalb Ihrer kontrollierten Umgebung.
Bereitstellung in privater Umgebung · Freigegebene Wissensquellen · Kontrollpunkte mit menschlicher Entscheidung · Antworten mit Quellenangaben · Auditierbare Aktivitäten und Nachweise
AKRITES verbindet private Infrastruktur, freigegebene Wissensbestände, festgelegte Kontrollmaßnahmen, menschliche Entscheidungsbefugnis und prüfbare Nachweise als Bestandteile des Systemdesigns.
Das Geschäftsproblem
Compliance-Teams durchsuchen regelmäßig Richtlinien, Normen, Risikoregister, frühere Bewertungen, technische Dokumentation und Nachweisablagen. Danach wiederholt sich dieselbe Arbeit in Auditplänen, Berichten, Prüfungen, Fragebögen und der Nachverfolgung von Maßnahmen.
Generische KI kann Entwürfe beschleunigen, schafft aber zugleich Fragen zu sensiblen Daten, unbelegten Antworten, uneinheitlichen Ergebnissen und unklarer Verantwortung.
AKRITES verbindet private KI, freigegebene Wissensbestände, strukturierte Agenten-Playbooks, menschliche Freigabepunkte und Auditnachweise in einer kontrollierten Plattform.
Wichtige Informationen liegen verteilt in Dokumenten, Systemen, Fachbereichen und früheren Bewertungen.
Experten sammeln wiederholt Nachweise, vergleichen Anforderungen, strukturieren Berichte und koordinieren Verantwortliche.
Berichte und Bewertungen unterscheiden sich je nach Autor, Zeitdruck und verfügbaren Quellen.
Öffentliche KI-Dienste können Risiken für Vertraulichkeit, Nachvollziehbarkeit und Governance erzeugen.
Produktdemonstration
Der AKRITES-Arbeitsbereich verbindet Anwendungsbereich, freigegebene Quellen, erzeugte Ergebnisse und menschliche Prüfung in einem kontrollierten Workflow.
Produktdemonstration
KI beschleunigt die Arbeit. Verantwortliche Fachkräfte behalten die Kontrolle.
Eine freigegebene GRC-Aufgabe, Vorlage oder ein Agenten-Playbook wählen.
Organisation, Anwendungsbereich, Regelwerk, Systeme, Prozesse und Ziele definieren.
AKRITES durchsucht nur Wissensquellen, auf die Benutzer oder Rollen zugreifen dürfen.
Die Plattform erstellt einen strukturierten Entwurf, identifiziert fehlende Informationen und verknüpft Aussagen mit Quellenangaben.
Verantwortliche Fachkräfte prüfen, bearbeiten, genehmigen, verwerfen oder fordern weitere Informationen an.
Quellen, Versionen, Freigaben, Aktionen und Workflow-Ereignisse werden nachvollziehbar aufgezeichnet.
GRC-Lösungen
AKRITES unterstützt klar abgegrenzte, wiederholbare Workflows in Audit, Risikomanagement, Datenschutz, Informationssicherheit und Betriebskontinuität.
Kontrollierte Automatisierung
Die menschliche Kontrolle bleibt bestehen und wird klar definiert: durch Freigaben, richtlinienbasierte Kontrollpunkte, Protokollierung, Nachweise und Eskalationswege.
Der private KI-Assistent unterstützt Mitarbeitende bei Chat, Suche und der Erstellung von Textentwürfen auf Basis freigegebener interner Wissensbestände. Entscheidungen und Aktionen in Geschäftsprozessen werden ausschließlich von Menschen ausgeführt.
Geschäftsentscheidungen und Prozessaktionen bleiben beim Menschen.
Antworten mit Quellenangaben
Die Agenten folgen freigegebenen Playbooks, nutzen zugelassene Werkzeuge und unterbrechen den Ablauf an definierten Freigabepunkten, bis eine menschliche Entscheidung vorliegt.
Vor kontrollierten Aktionen warten Agenten auf die vorgesehene menschliche Freigabe.
Workflow-Ereignisse und Freigaben
Die Agenten führen ausgereifte Workflows autonom innerhalb festgelegter Grenzen aus, behandeln Ausnahmefälle und erzeugen Auditnachweise als festen Bestandteil des Systemdesigns.
Die Ausführung bleibt auf den freigegebenen Umfang, Berechtigungen und Abbruchbedingungen begrenzt.
Aktionsprotokolle, Ausnahmefälle und Nachweise
Warum AKRITES
Für jeden kritischen AKRITES-Workflow werden Prozessverantwortung, Prüfung, Freigabepunkte, Eskalationswege, Abbruchbefugnis und erforderliche Nachweise festgelegt.
Bereitstellung innerhalb einer freigegebenen Infrastrukturgrenze, einschließlich unterstützter On-Premises- oder Private-Cloud-Umgebungen.
AKRITES im Einsatz
Wählen Sie eine Funktion und erfahren Sie, wie AKRITES verlässliches Wissen, kontrollierte Automatisierung und menschliche Entscheidungen in einer Arbeitsumgebung verbindet.
Fokussiert starten, Kontrolle und Nutzen nachweisen und anschließend skalieren.
Den Nutzen anhand eines klar abgegrenzten Prozesses, eindeutiger Verantwortlichkeiten und messbarer Erfolgskriterien nachweisen.
Private Bereitstellung, freigegebenes Wissen und menschliche Freigaben bleiben Teil des Betriebsmodells.
Bewährte Workflows auf weitere Teams ausweiten, ohne die Governance-Grundlage neu aufzubauen.
In einer vertraulichen Demonstration zeigen wir anhand eines repräsentativen Workflows die Benutzererfahrung, Kontrollen und Nachweise für Ihr Team.
Regulatorische und normative Grundlagen
AKRITES überführt anwendbare Anforderungen in verantwortliche Rollen, Prozesse, Kontrollmaßnahmen, prüfbare Nachweise und regelmäßige Überprüfungen.
Der rechtliche Geltungsbereich und der Zertifizierungsumfang müssen für jeden Kunden unter Berücksichtigung der Branche, des Rechtsraums und der Kritikalitätsklasse geprüft werden. AKRITES unterstützt strukturierte Compliance-Arbeit, ersetzt jedoch keine rechtliche Auslegung, fachliche Beurteilung oder unabhängige Zertifizierung.
Geschäftlicher Nutzen
Schnellere Recherche und Ausarbeitung
Konsistentere GRC-Arbeitsergebnisse
Weniger Aufwand bei der Nachweissammlung
Klarere Verantwortlichkeiten und Nachverfolgung
Der Nutzen lässt sich über Durchlaufzeit, Zeitaufwand für die Prüfungsvorbereitung, Bearbeitungsrückstand, Nacharbeit, Vollständigkeit der Nachweise, Quote der SLA-Verletzungen, Ausgaben für externe Dienstleistungen und freigesetzte Kapazität messen.
Von der Demonstration zum Pilotprojekt
Beginnen Sie mit einem klar abgegrenzten Prozess, prüfen Sie Kontrollen und Nachweise und schaffen Sie eine belastbare Grundlage für die Entscheidung über ein Pilotprojekt.
Legen Sie einen repräsentativen GRC-Prozess, die verantwortliche Rolle, Grenzen und Erfolgskriterien fest.
Arbeiten Sie mit bereinigten Beispielen oder ausdrücklich für den Termin freigegebenen Unterlagen.
Bewerten Sie Quellen, Arbeitsergebnisse, menschliche Freigabepunkte, Nachweise und die Eignung des Bereitstellungsmodells.
Dokumentieren Sie Pilotumfang, technische Abhängigkeiten, Verantwortlichkeiten und relevante Messgrößen.
FAQ
Nein. AKRITES beschleunigt Recherche, Entwurf, Vergleich, Nachweissammlung und Workflow-Koordination. Verantwortliche Fachkräfte bleiben zuständig für Prüfung, Beurteilung, Freigabe und Risikoakzeptanz.
AKRITES unterstützt kundenseitig freigegebene Bereitstellungsmodelle wie On-Premises, Private Cloud oder kontrollierte VPC-Umgebungen. Architektur und Datengrenze werden für jede Implementierung festgelegt.
Ja. Freigegebene Dokumente und Ablagen können gemäß Zugriffsrechten, Datenklassifizierung und Governance-Vorgaben für Quellen mit der Wissensschicht verbunden werden.
Für Workflows, die auf abgerufenen Wissensbeständen der Organisation beruhen, können Quellenangaben ausgegeben werden. Das genaue Verhalten für Quellenangaben und Nachweise wird für jeden KI-Anwendungsfall konfiguriert.
Nur wenn Workflow, Werkzeugberechtigungen, Aktionslimits, Freigabepunkte und Ausnahmeregeln ausdrücklich definiert sind. Hochriskante Ergebnisse können verpflichtend menschlicher Freigabe unterliegen.
Nein. Keine Softwareplattform kann Compliance allein garantieren. AKRITES hilft, Anforderungen, Kontrollen, Nachweise und Workflows zu strukturieren. Rechtsauslegung, Managementverantwortung und Zertifizierung bleiben bei qualifizierten Fachkräften und der Organisation.
AKRITES ist für die kontrollierte Integration mit freigegebenen Dokumentenablagen, Identitätsmanagementsystemen, GRC-Plattformen, Ticketsystemen, Programmierschnittstellen und internen Werkzeugen konzipiert. Öffentlich sollten nur tatsächlich verfügbare Integrationen genannt werden.
Die modulare Architektur kann ausgewählte private, lokale oder freigegebene gehostete Modelle unterstützen. Die Modellauswahl hängt von den Anforderungen an Sicherheit, Qualität, Sprache, Infrastruktur und den jeweiligen KI-Anwendungsfall ab.
Vertrauliche Demonstration
Sehen Sie, wie AKRITES einen bestehenden Audit-, Risiko-, Datenschutz-, Informationssicherheits- oder Compliance-Prozess mit freigegebenen Wissensbeständen und festgelegten Kontrollmaßnahmen unterstützen kann.